La ley 21.719 que regula la protección y tratamiento de los datos personales debería entrar en vigor el próximo 1 de diciembre, sin embargo, el Gobierno ingresó una iniciativa legal para postergar su inicio. Además, propone aumentar de tres a cinco el número de miembros que integrarán la nueva Agencia de Protección de Datos Personales.
A contra reloj trabajan en el Ejecutivo para lograr despachar antes del próximo 1 de diciembre, el proyecto de ley que aplaza por un año la entrada en funcionamiento de la Ley de Datos Personales, normativa que fue publicada en el Diario Oficial en diciembre de 2024 y que fijaba su puesta en marcha para un mes y dos semanas más. Para agilizar su trámite en la Comisión de Constitución del Senado, donde ya se aprobó en general, el Ejecutivo le pondrá urgencia inmediata.
El proyecto fue aprobado de forma unánime también crea la Agencia de Protección de Datos Personales, donde el Ejecutivo propone aumentar de tres a cinco los miembros del Consejo Directivo de la Agencia designados por el Presidente de la República, con acuerdo del Senado.
La iniciativa legal busca postergar hasta diciembre de 2027 la entrada en vigencia de la nueva normativa de protección de datos personales, pero sin modificar las obligaciones sustantivas que tiene la normativa. El objetivo del aplazamiento es otorgar más tiempo a las empresas y a los organismos públicos para adecúen sus procesos y se puedan dictar las normas que aplicará la Agencia de Protección de Datos Personales.
Aplazamiento de la norma sobre protección de datos
En la exposición ante la Comisión de Constitución del Senado el subsecretario de Economía, Karlfranz Koehler, explicó que luego de analizar la experiencia europea, la recomendación fue que era necesario primero contar con una “institucionalidad rectora que estuviera bien constituida y fortalecer un poco el gobierno corporativo”, antes de aplicar la Ley 21.719.
Según explicó Koehler, “la importancia de esto tiene que ver con que esta ley, a diferencia de otras leyes, exige cambios relevantes para las instituciones privadas y para las instituciones públicos en tanto su aplicación y cuando digo cambios relevantes no se trata aquí solamente por la magnitud y la profundidad que tiene esta ley, porque es como un cambio de paradigma”.
El proyecto del Gobierno consta de un artículo único con cuatro numerales y dos disposiciones transitorias. El primero, es una enmienda para aumentar de tres a cinco el número de consejeros. Además, se mantiene el periodo de seis años sin reelección con renovación parcial cada dos años y se eleva el quorum de funcionamiento de dos a tres consejeros.
De igual forma, se modifica el artículo primero transitorio para postergar la entrada en vigencia a la ley 21.719 al uno de diciembre de 2027.
Respecto de las nomas transitorias del proyecto, se establece que el mayor gasto del primer año se incluirá al presupuesto del Ministerio de Economía, Fomento y Turismo y lo que falte serpa suplido con la partida del Tesoro Público. En segundo lugar, se establece que, si la norma se publica faltando menos de 12 meses para el 1 de diciembre de 2027, la primera designación deberá efectuarse dentro de los diez días siguientes.
Asimismo, la iniciativa legal indica que el Presidente propondrá en un solo acto a dos consejeros por dos años, otros dos por cuatro años y uno por seis, lo que deberá ser aprobado por el Senado.
Empresas poco preparadas para el cambio
En la ocasión, el subsecretario Karlfranz Koehler citó una reciente encuesta que revela un alto porcentaje de empresas que declara no estar preparadas para implementar la Ley de Datos Personales.
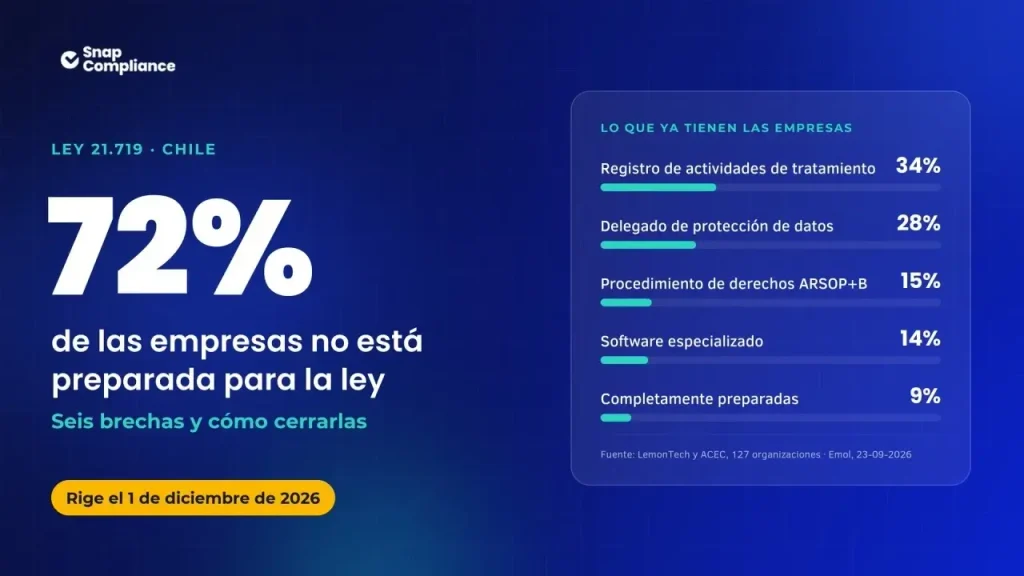
Según refirió el subsecretario de Economía, el primer estudio nacional realizado por LemonTech y la Asociación Chilena de Ética y Compliance (ACEC), determinó que “el 72% de las organizaciones consultadas todavía no se consideran preparadas para la entrada en vigencia” de la Ley 21.719 el próximo 1 de diciembre.
Respecto de las “empresas de menor tamaño, tenemos que, a nivel de pequeñas empresas el 90% no está preparada y en las medianas el 85,2% tampoco lo está. Mientras que el 45,7% de las empresas en total no había implementado ninguna de las medidas de cumplimiento evaluadas. Además, el 15% todavía no tenía procedimientos documentados para efecto de responder sobre los derechos que consagra la ley y un 40,9% carece todavía un protocolo de notificación de brechas de seguridad”, sostuvo el subsecretario Koehler.
En este sentido, la autoridad explicó esto es un cambio de cultura. “Porque esto no es algo típico como crear una oficina, sino que esto es algo que requiere de una implementación transversal a lo largo de cualquier institución privada o cualquier institución pública. El mundo privado, el manejo de datos, tiene que estar presente en el mundo del marketing, de las ventas, de las operaciones, de los proveedores, transversalmente. Y en el mundo público, en lo que atañe a las obligaciones que nos impone la ley”.
Por tal razón, el subsecretario Karlfranz Koehler agregó que “esto requiere modificar contratos, requiere sistemas, medidas de seguridad, protocolos de atención de derechos, y ciertamente también todas las entidades necesitan saber, en aquellas partes que hoy día todavía existen ciertas dudas respecto a los conceptos y ámbitos de extensión de los mismos, en cuanto cómo se va a interpretar la ley y cómo va a ser aplicada por la autoridad”.